Supprimer les mots de passe paraît simple jusqu’au jour où le téléphone disparaît, où le gestionnaire de clés change ou où un compte professionnel doit être récupéré. Les passkeys améliorent la sécurité de la connexion, mais leur déploiement mérite une question supplémentaire : comment retrouver ses accès quand l’appareil habituel n’est plus disponible ?
Cette question ne remet pas en cause leur intérêt. Elle permet de choisir une organisation qui tient aussi en situation de panne. Une authentification solide et un chemin de récupération solide doivent avancer ensemble.
En bref — Identifiez où vos passkeys sont conservées, protégez ce compte de synchronisation et préparez une méthode de secours indépendante lorsque le service le permet. Testez le nouvel accès avant d’effacer votre ancien téléphone.
Ce qu’une passkey change réellement
Une passkey repose sur une paire de clés cryptographiques. Le service conserve la clé publique ; la clé privée reste sous le contrôle de l’authentificateur ou du fournisseur qui gère la passkey. À la connexion, une opération cryptographique permet de prouver la possession de cette clé sans transmettre un mot de passe réutilisable.
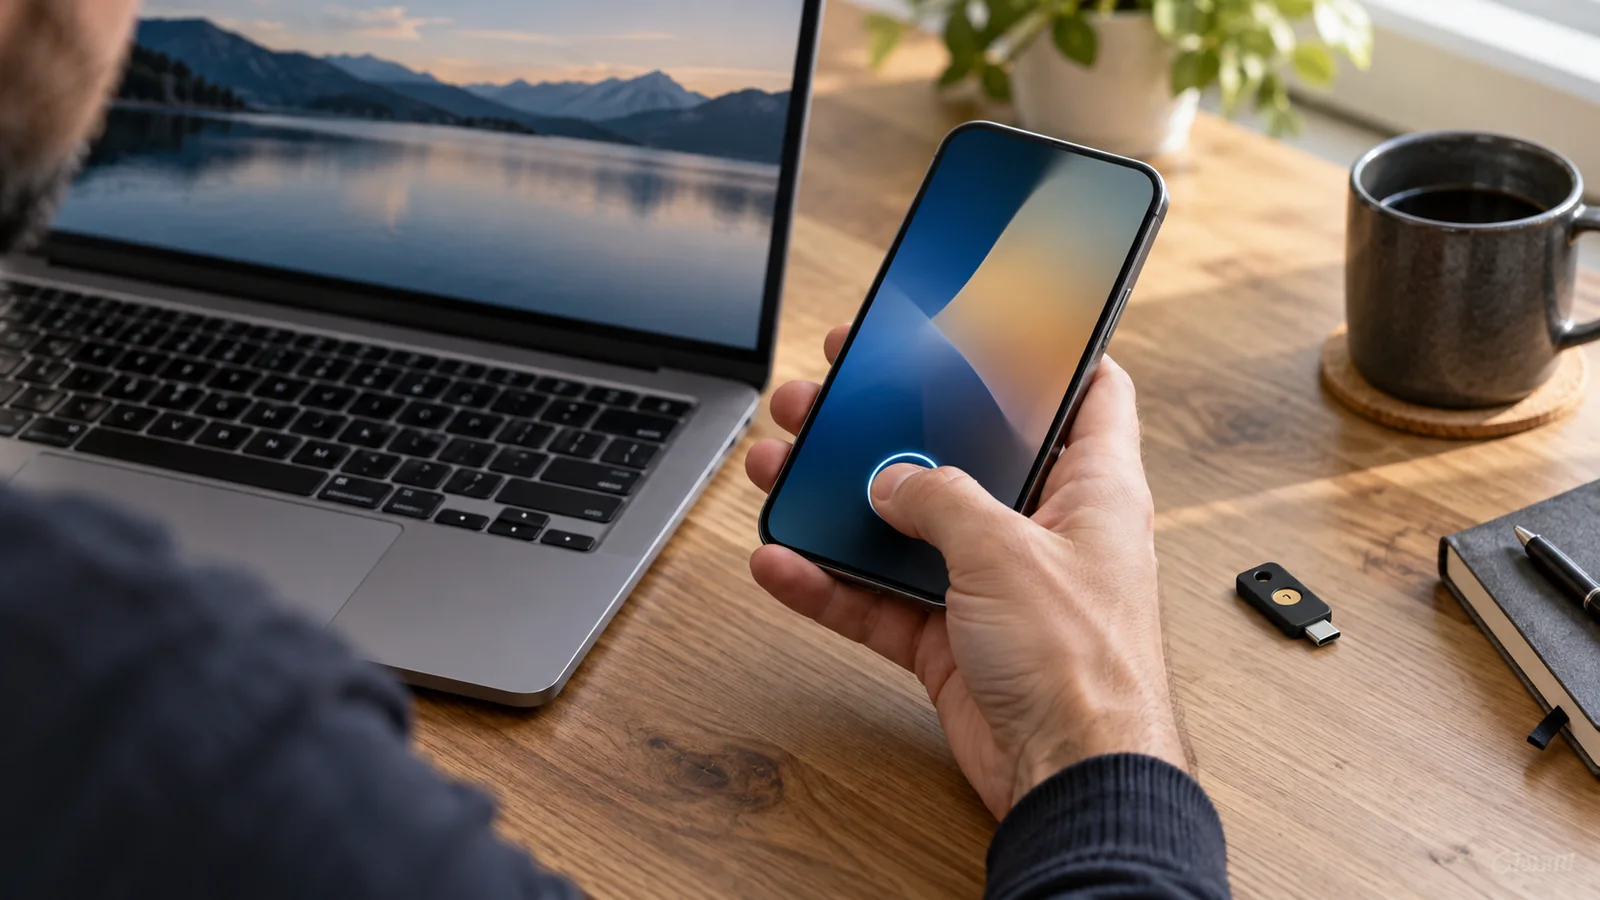
Le déverrouillage local peut faire intervenir une empreinte, une reconnaissance faciale ou le code de l’appareil. Dans ce fonctionnement, votre empreinte n’est pas envoyée au site comme un nouveau mot de passe. Le geste autorise l’utilisation de la clé sur votre appareil.
L’un des avantages majeurs est la résistance au phishing liée au site attendu. Une imitation de page de connexion ne récupère pas simplement un secret que l’utilisateur pourrait ensuite taper sur le vrai service. Cela ne rend pas l’ensemble du compte invulnérable : un appareil compromis, une session volée ou une récupération mal protégée restent des sujets distincts.
Cette nuance compte dans la décision. On peut améliorer considérablement la connexion et conserver une faiblesse ailleurs. Un compte protégé par passkey, mais récupérable via une boîte mail compromise, demande encore du travail. Le dossier sur la protection contre le phishing complète cette distinction entre la page de connexion et les autres voies d’accès.
Toutes les passkeys ne suivent pas votre nouveau téléphone
Une passkey synchronisée peut être disponible sur plusieurs appareils par l’intermédiaire d’un fournisseur compatible. Une passkey liée à un appareil, ou à une clé de sécurité matérielle, obéit à d’autres contraintes. Cette différence influence la disponibilité lors d’un remplacement ou d’une perte.
N’en déduisez pas que le mot « synchronisée » garantit automatiquement tous les transferts. Les écosystèmes, les applications et leurs possibilités de migration évoluent. Vérifiez les options effectivement proposées par votre gestionnaire et le service concerné, plutôt que d’imaginer qu’une connexion à n’importe quel téléphone suffira.
Avant de créer vingt nouvelles passkeys, identifiez le fournisseur sélectionné lors de l’enregistrement. Est-ce le gestionnaire de votre système ? Un gestionnaire installé séparément ? Une clé matérielle ? Plusieurs solutions peuvent être présentes sur la même machine, ce qui rend les intitulés de la fenêtre de création importants.
Prenez une note des comptes concernés et du lieu de conservation choisi. Cette note ne doit contenir ni secret ni code de récupération. Elle sert à retrouver l’organisation : « compte professionnel, clé matérielle A » ou « compte personnel, gestionnaire synchronisé ». Un inventaire minimal évite de découvrir trop tard qu’une clé était uniquement sur l’ancien appareil.
| Situation | Point à vérifier avant migration |
|---|---|
| Passkey synchronisée | Accès au fournisseur, appareils compatibles et récupération du compte de synchronisation |
| Passkey liée à un téléphone | Possibilité d’enregistrer une autre méthode avant la perte de l’appareil |
| Clé de sécurité matérielle | Seconde clé ou autre méthode autorisée, conservée séparément |
| Compte professionnel administré | Politique de l’organisation et procédure de remplacement validée |
Préparer une récupération indépendante
| Repère | Ce qu’il indique |
|---|---|
| Compte principal | Passkey sur appareil ou gestionnaire |
| Secours | Autre méthode autorisée et vérifiée |
| Dépendance | Accès au gestionnaire et à sa récupération |
| Contrôle | Vérifier les méthodes avant de perdre le téléphone |
Le compte qui synchronise vos clés devient essentiel
La commodité de la synchronisation concentre une dépendance. Si vos passkeys sont accessibles par un compte central, la protection et la récupération de ce compte méritent une attention particulière. Il peut devenir le point d’entrée vers de nombreux services.
Vérifiez ses coordonnées de récupération, les appareils autorisés et les moyens de connexion enregistrés. Supprimez les informations obsolètes après avoir confirmé qu’une alternative fonctionne. Une adresse de secours abandonnée depuis trois ans n’est pas une bonne assurance : son contrôle actuel doit être réel.
Gardez aussi une séparation entre l’appareil que vous transportez et une méthode de secours. Une clé matérielle rangée dans la même coque que le téléphone ne constitue pas une réponse très robuste à la perte des deux. Un code de récupération uniquement dans une application inaccessible sans ce téléphone crée un problème analogue.
Il n’existe pas une organisation idéale pour tous les comptes. Un particulier, une petite entreprise et un salarié soumis à une politique de sécurité n’ont pas les mêmes obligations. Pour un compte administré, respectez le parcours prévu par l’équipe informatique plutôt que de contourner ses restrictions avec un gestionnaire personnel.
Ce qui compte est de repérer les dépendances circulaires. Si le compte A se récupère uniquement par B et que B ne se récupère qu’avec A, l’ajout de passkeys ne corrige pas cette boucle. Il faut un moyen autorisé de sortir du cercle, conservé avec les protections appropriées.
Construire un secours qui ne fragilise pas tout le compte
Commencez par les comptes indispensables : messagerie principale, compte de synchronisation, services financiers ou administratifs, outils professionnels. Pour chacun, ouvrez les réglages de sécurité depuis une session de confiance et relevez les méthodes proposées.
Quand le service autorise plusieurs passkeys, enregistrer une seconde méthode sur un authentificateur indépendant peut améliorer la disponibilité. Mais un second enregistrement ne doit pas être confondu avec une copie arbitraire d’une clé privée. Utilisez les fonctions prévues par le service et vérifiez le résultat dans sa liste des méthodes de connexion.
Si des codes de récupération existent, suivez les instructions du service pour les conserver. Ils peuvent permettre un accès sensible. Ne les mettez pas dans un document partagé ou dans une conversation. Vérifiez également si leur usage les rend invalides et comment obtenir une nouvelle série.
Un numéro de téléphone de récupération peut être utile, mais il apporte ses propres risques et dépendances. Le choix doit correspondre aux options disponibles et au niveau de protection recherché. Ajouter une méthode faible uniquement pour remplir une case peut réduire la sécurité globale du compte.
Le plus important est de tester.
Un secours non testé reste une hypothèse.
Effectuez le contrôle sans supprimer vos accès existants. Selon le service, une connexion dans une autre session ou sur un appareil de confiance permet de confirmer qu’une méthode apparaît et fonctionne. N’allez pas jusqu’à déclencher une procédure destructive pour « voir ce qui se passe » sur votre compte principal.
Changer de téléphone sans effacer la porte d’entrée
Avant la migration, mettez à jour les appareils si cela fait partie des conditions documentées. Vérifiez que vous connaissez les codes de déverrouillage et que le nouveau téléphone peut accéder au gestionnaire prévu. Gardez l’ancien appareil disponible jusqu’à la validation des comptes importants.
Procédez par priorité. Connectez d’abord le compte central et la messagerie, puis les services indispensables. Pour chaque compte, essayez une connexion réelle avec le nouvel appareil. Le fait qu’une icône ou qu’une fiche de compte soit visible ne prouve pas que l’authentification aboutit.
Contrôlez les notifications de sécurité reçues. Une demande inattendue doit être comprise avant validation. Ne communiquez jamais un code de secours à quelqu’un qui appelle pour « terminer le transfert ». Passez par les interfaces que vous avez ouvertes vous-même.
Si une passkey reste liée à l’ancien appareil, utilisez une session encore accessible pour enregistrer le nouveau moyen autorisé. Confirmez ensuite son fonctionnement avant de retirer l’ancien. La suppression des méthodes doit venir à la fin, pas au début du parcours.
Enfin, retirez les accès de l’appareil cédé selon les instructions de son fabricant et des services concernés. Une réinitialisation locale et la gestion des sessions côté service répondent à des besoins différents. Assurez-vous que le téléphone n’apparaît plus comme un appareil de confiance lorsque cette option est proposée.
Que faire si l’appareil est déjà perdu ?
La priorité dépend du contexte. Une perte matérielle simple, un vol avec appareil déverrouillé et un compte présentant des connexions inconnues ne demandent pas exactement la même réponse. Utilisez d’abord un appareil de confiance et le canal officiel de récupération du service.
Si vous pouvez encore entrer dans le compte, examinez les sessions et les authentificateurs enregistrés. Révoquez ceux qui correspondent à l’appareil perdu lorsque la fonction existe. Vérifiez aussi les coordonnées de récupération : un accès temporaire au compte peut avoir permis de les modifier.
Ne supposez pas que changer un mot de passe révoque automatiquement toutes les sessions ou toutes les passkeys. Les comportements varient selon le service. Cherchez les commandes explicites de déconnexion des appareils et de suppression des méthodes compromises.
Pour un compte professionnel, contactez le support interne avec des faits précis : appareil perdu, heure approximative, comptes concernés, accès encore disponible. L’organisation peut disposer de moyens de suspension ou de réenregistrement que vous n’avez pas dans l’interface personnelle.
Évitez les solutions de récupération trouvées dans des messages privés, les logiciels promettant de « récupérer toutes les passkeys » et les intermédiaires demandant vos codes. La difficulté d’accès crée une situation favorable aux escroqueries. Une procédure lente mais officielle vaut mieux qu’une seconde compromission.
Séparer protection de connexion et protection de session
Une passkey intervient lors de l’authentification. Après la connexion, le navigateur ou l’application peut maintenir une session. Si cette session est détournée, la qualité de la méthode initiale ne suffit pas toujours à bloquer l’accès déjà obtenu.
C’est pourquoi les mises à jour, le verrouillage de l’appareil, la prudence face aux extensions et le contrôle des applications autorisées restent pertinents. Il ne s’agit pas d’ajouter une longue liste de contraintes : il s’agit de protéger les endroits où l’utilisateur est déjà connecté.
Prenons un exemple fictif. Une personne crée une passkey pour sa messagerie, puis installe une extension douteuse capable d’interagir avec ses pages. La connexion résistante au phishing ne constitue pas un jugement sur cette extension. Le problème se situe après l’authentification et doit être traité à cet étage.
À l’inverse, une fausse page demandant un mot de passe peut devenir moins efficace si l’utilisateur emploie une passkey adaptée au vrai domaine. Les deux scénarios montrent pourquoi il faut conserver une description précise de la menace, plutôt qu’affirmer qu’une technologie « sécurise tout ».
Une méthode de déploiement progressive
Ne transformez pas tous vos accès en une soirée si vous n’avez pas encore compris les mécanismes de récupération. Commencez par un service dont vous pouvez gérer les méthodes de connexion depuis un appareil fiable. Créez la passkey, vérifiez le fournisseur choisi, testez une seconde connexion et documentez la méthode de secours.
Passez ensuite aux comptes critiques, en suivant la même logique mais avec davantage de soin pour la récupération. Ce rythme évite les erreurs répétées : mauvais gestionnaire sélectionné, coordonnées de secours anciennes ou méthode liée à un appareil qui doit être revendu.
Pour une petite équipe, une fiche de procédure peut préciser les comptes administrés, les personnes autorisées à valider un remplacement et le canal de support. Elle doit décrire des rôles et des étapes, sans centraliser les secrets de chacun dans un tableur commun.
Lorsqu’un collaborateur quitte l’entreprise, la révocation des accès appartient au processus de départ. Une passkey personnelle ne doit pas devenir la seule voie d’administration d’un outil collectif. Prévoir cette situation dès l’ouverture du compte coûte moins cher qu’une récupération urgente après le départ.
Les questions à garder sous la main
Où est stockée cette passkey ? Peut-elle être retrouvée sur un autre appareil ? Quelles conditions protègent son fournisseur ? Quel moyen me permet de récupérer le compte ? Que se passe-t-il si le téléphone et l’ordinateur disparaissent ensemble ? Les réponses doivent être concrètes et vérifiables dans vos réglages.
Refaites ce contrôle après un changement important : nouveau gestionnaire, nouveau téléphone, modification d’un compte professionnel ou remplacement d’une clé. La fiche de secours doit évoluer avec votre environnement. Garder une ancienne instruction devenue fausse peut être aussi gênant que ne pas en avoir.
Une passkey bien déployée réduit une catégorie importante d’attaques tout en conservant un accès maîtrisé. La qualité du dispositif se juge autant lors d’une connexion ordinaire que le jour où l’appareil habituel n’est plus là. Préparer ce second cas permet de profiter du premier avec beaucoup moins d’incertitude.

Je suis Romain, rédacteur passionné par tout ce qui touche au high-tech, à la crypto, et à l’innovation. Diplômé d’une école de marketing à Paris, je mets ma plume au service des dernières tendances et avancées technologiques.