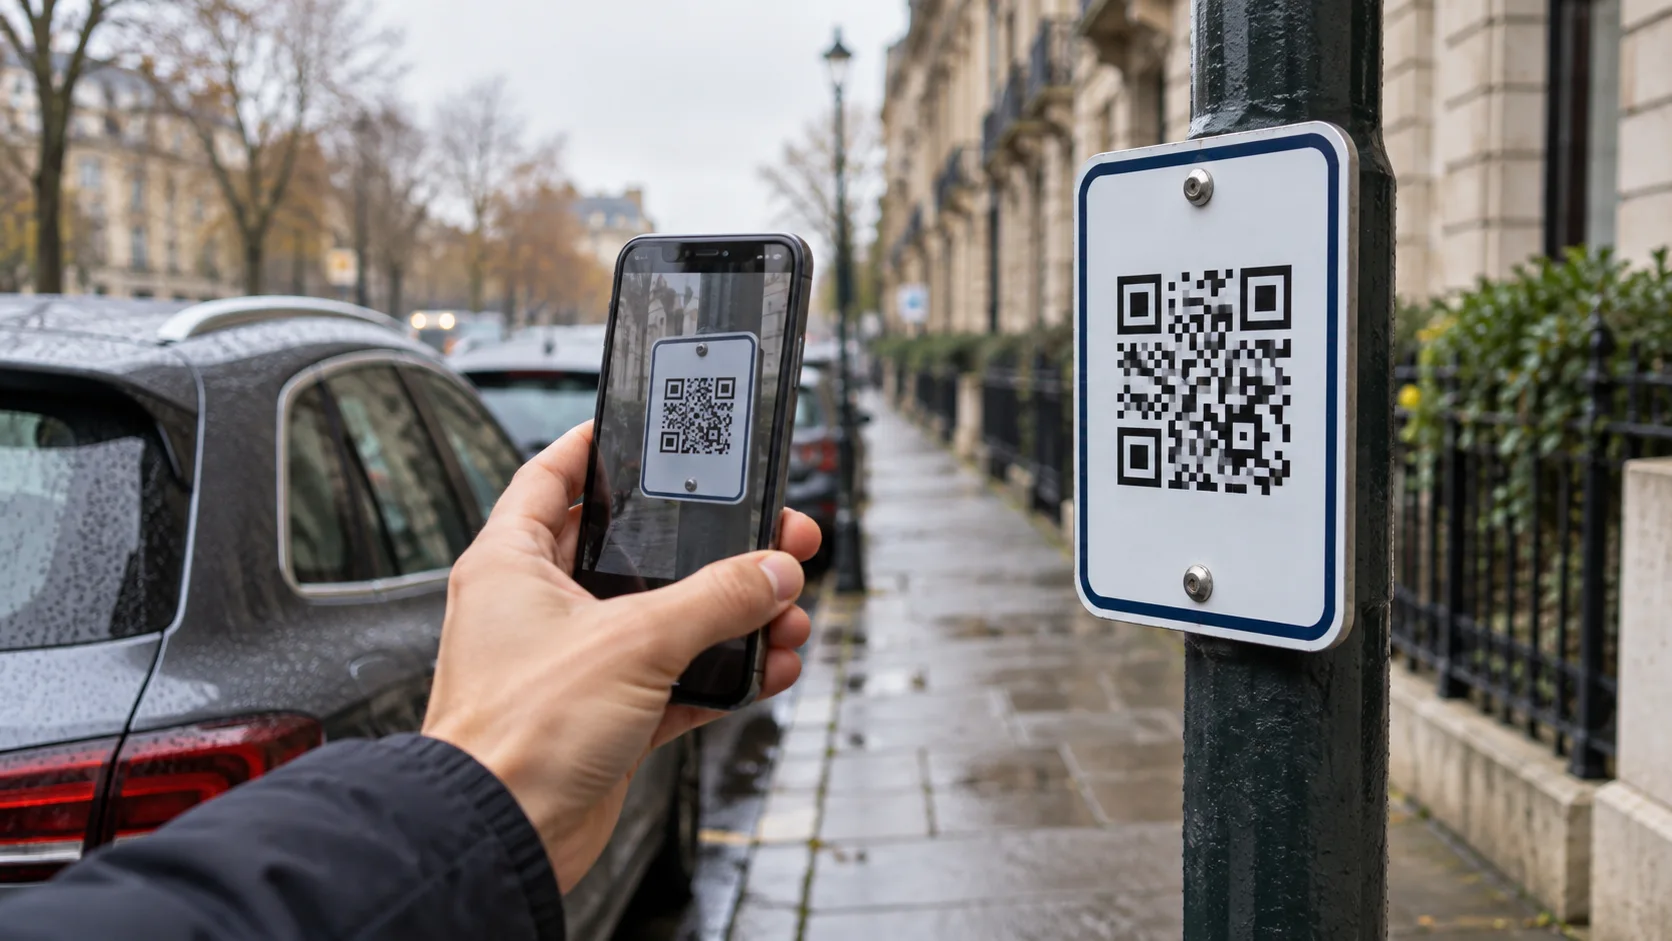
Un QR code sur un parcmètre, un avis de passage ou un message professionnel paraît pratique. Il évite de recopier une adresse et ouvre immédiatement une page. Cette facilité peut aussi masquer une destination frauduleuse, surtout lorsque la demande s’accompagne d’une urgence ou d’un paiement.
Le carré imprimé n’est pas, à lui seul, un gage d’authenticité. Il faut regarder le support, le contexte et l’adresse vers laquelle il renvoie. Un logo connu ou une présentation soignée ne suffisent pas davantage à valider le site qui s’ouvre.
Cybermalveillance.gouv.fr décrit cette forme d’hameçonnage, appelée quishing, et donne notamment l’exemple de faux avis de contravention, de faux avis de passage ou de QR codes ajoutés sur des équipements de paiement. Le principe est de conduire la victime vers une page qui imite un service légitime.
Scanner n’est pas la même chose que faire confiance
La première étape consiste à lire la destination proposée par le téléphone avant d’aller plus loin, lorsqu’elle est affichée. Une adresse raccourcie ou inconnue ne prouve pas une fraude, mais vous empêche d’identifier immédiatement le service. Pour une opération sensible, cette incertitude justifie de chercher un autre accès.
Regardez aussi l’objet physique. Une étiquette collée par-dessus une autre, un support abîmé ou un autocollant isolé doivent susciter une vérification. L’absence de ces signes ne garantit rien : un faux document peut être proprement imprimé. Le contrôle du contexte reste aussi nécessaire que celui de l’adresse.
Le cadenas du navigateur ne certifie pas l’identité du commerçant.
Il renseigne sur le chiffrement de la connexion, pas sur la bonne foi du destinataire. Une page trompeuse peut donc présenter une connexion chiffrée. De même, retrouver le nom d’une marque dans une longue adresse ne signifie pas qu’elle appartient à cette marque.
Faire une pause au moment où la page demande quelque chose
La demande d’un mot de passe, d’un code de validation ou de coordonnées bancaires est un moment clé. Avant de saisir ces informations, demandez-vous si l’opération correspond à ce que vous avez réellement engagé. Un message qui réclame une validation imprévue doit être vérifié par un canal indépendant.
Pour un stationnement, par exemple, comparez les moyens de paiement annoncés sur l’équipement et utilisez, si vous la connaissez déjà, l’application prévue par l’opérateur. Au travail, un QR code censé confirmer une connexion mérite d’être confronté à la procédure interne. La pression pour agir vite ne rend pas la demande plus légitime.
Vous pouvez aussi contacter le service par un numéro ou un canal trouvé indépendamment du document reçu. Appeler le numéro imprimé sur le même faux avis reviendrait à rester dans le circuit de l’attaque. Ce détail est facile à oublier lorsque l’on pense avoir une simple formalité à régler.
Si vous avez déjà saisi des informations
Conservez l’adresse de la page et le message ou le document d’origine, puis adaptez votre réaction à ce qui a été transmis. Pour un mot de passe, revenez au service légitime et sécurisez le compte ; pour des coordonnées de paiement, contactez rapidement votre banque par le canal habituel. Dans une entreprise, prévenez aussi le référent prévu.
Scanner un code sans saisir de données ne permet pas, à lui seul, de conclure que vos comptes ont été compromis. Il faut distinguer l’ouverture d’une page, le téléchargement éventuel et la transmission d’informations. Ce qui compte est de vérifier avant d’autoriser, de payer ou de se connecter.

Je suis Romain, rédacteur passionné par tout ce qui touche au high-tech, à la crypto, et à l’innovation. Diplômé d’une école de marketing à Paris, je mets ma plume au service des dernières tendances et avancées technologiques.